


Hệ thống điều khiển kho lạnh tại 3 cơ sở thuộc Cơ quan Máu Pháp (EFS) bất ngờ bị thay đổi cài đặt, khi tin tặc đẩy ngưỡng nhiệt độ và ngưỡng rã đông lên mức cao bất thường vào rạng sáng 2/11.
Theo thông tin từ EFS, những căn phòng này vốn đóng vai trò bảo quản huyết tương cùng các mẫu bệnh phẩm ở nhiệt độ âm sâu trước khi được chuyển đến bệnh viện. Nhờ hệ thống giám sát và báo động phát hiện nhanh chóng, nhân viên trực đêm đã kịp thời can thiệp để ngăn chặn thảm họa.
Đến nay, không có hậu quả nào về sức khỏe xảy ra sau vụ tấn công, và toàn bộ sản phẩm máu cùng mẫu bệnh phẩm đều được bảo toàn an toàn. Hoạt động thu gom cũng như phân phối máu phục vụ công tác điều trị tại các bệnh viện vẫn diễn ra xuyên suốt không gián đoạn.
Bà Charley Dubois, người phát ngôn của EFS cho hay, lực lượng túc trực suốt ngày đêm đã nhanh chóng chuyển hàng sang các tủ lạnh không kết nối mạng hoặc ngắt thiết bị chưa kịp kiểm soát để di dời tài sản.
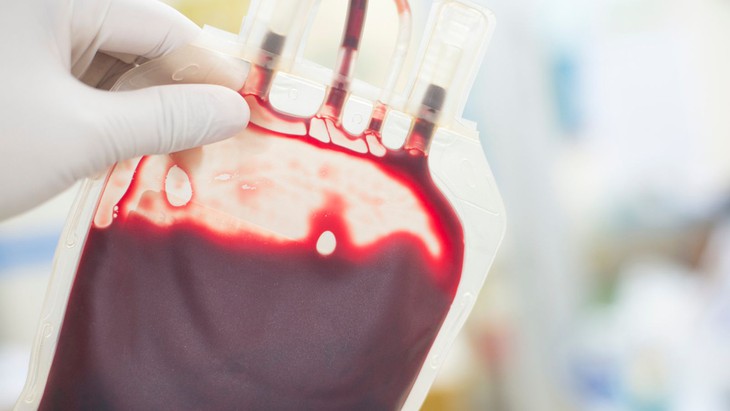
Cuộc tấn công mạng nhằm vào hệ thống kho lạnh ở Pháp suýt phá hủy nguồn huyết tương quan trọng tại nhiều ngân hàng máu của nước này. Ảnh: iStock
Theo tiết lộ từ tạp chí Infosecurity Magazine, một kỹ thuật viên trực đêm là người đầu tiên nhận ra nhiệt độ tăng bất thường tại các kho lạnh. Tạp chí này cũng cho hay các cơ sở bị nhắm tới có địa điểm ở vùng Bourgogne-Franche-Comté, miền Đông nước Pháp.
Trong khi đó, tuần báo Le Canard Enchaîné ghi nhận thông số thiết bị bị đẩy từ -30 độ C lên tới 110 độ C, vượt qua cả điểm sôi của nước, dù EFS chỉ xác nhận chung chung là ở "mức độ cực cao".
Ngoài ra, theo thông tin từ EFS, cuộc tấn công không nhắm trực tiếp vào cơ quan y tế này, mà thông qua một nhà cung cấp thiết bị làm lạnh là hãng Coolworld, có trụ sở tại Hà Lan. Đại diện Coolworld xác nhận sự cố xuất phát từ một thành phần phần mềm giám sát do bên thứ ba cung cấp, nằm ngoài tầm kiểm soát trực tiếp của hãng này và chỉ một số ít thiết bị bị ảnh hưởng.
Đáng chú ý, sự cố tại Pháp diễn ra trùng thời điểm tin tặc xâm nhập vào tủ lạnh và tủ đông tại hàng loạt siêu thị ở 8 quốc gia châu Âu khác. Nhiều cửa hàng thuộc chuỗi bán lẻ Coop của Thụy Điển và Carrefour Bỉ đã phải ngắt kết nối internet với hệ thống làm lạnh để khắc phục, dẫn đến lượng lớn thực phẩm phải đổ bỏ.
Tập đoàn bán lẻ Ahold Delhaize của Hà Lan, một trong những đơn vị bị ảnh hưởng bởi tấn công mạng trong thời gian này, hôm 4/11 dự báo doanh thu quý 4 có thể giảm tới 250 triệu euro và lợi nhuận hoạt động giảm tới 100 triệu euro.
Ông Franz Muller, Giám đốc điều hành của Ahold Delhaize cho biết, phần lớn gián đoạn đã được khống chế trong vòng 2 tuần, song tập đoàn vẫn cần thời gian khôi phục để các hoạt động hoàn toàn trở lại bình thường. “Những mối đe dọa mạng ngày càng là thực tế khắc nghiệt của việc kinh doanh hiện nay”, vị giám đốc thừa nhận.
Không những vậy, quy mô của làn sóng tấn công mạng còn vươn ra ngoài lục địa châu Âu, khi Bộ Quốc phòng Mỹ đang xem sự cố trục trặc tủ đông tại 6 căn cứ quân sự của nước này hồi tháng 8 như một vụ tấn công mạng. Trong khi đó, Trung tâm An ninh mạng quốc gia Anh (NCSC) hôm 3/11 ghi nhận nhiều nhà cung cấp ngành chế biến thịt trong nước bị ảnh hưởng.
Cho đến nay, chưa có cá nhân hay tổ chức nào đứng ra nhận trách nhiệm cũng như đưa ra yêu sách tiền chuộc sau các vụ tấn công mạng trên. Ông Ciaran Martin, cựu Giám đốc NCSC, nhận định đây là tình huống bất thường khi một vụ tấn công mạng nghiêm trọng xảy ra mà danh tính thủ phạm vẫn hoàn toàn được ẩn giấu.
Những vụ tấn công liên tiếp này khiến Liên minh châu Âu bày tỏ lo ngại sâu sắc trước những lỗ hổng chưa được phát hiện trong hạ tầng kết nối Internet, giữa bối cảnh căng thẳng an ninh khu vực gia tăng kể từ khi xung đột quân sự Nga - Ukraine nổ ra vào năm 2022.
Hiện tại, Cơ quan an ninh mạng quốc gia Pháp (ANSSI) và Bộ Y tế Pháp đang khẩn trương điều tra phương thức xâm nhập, rà soát thiết bị ảnh hưởng và phối hợp chặt chẽ để đưa hệ thống kho hành vận hành trở lại với mức độ an toàn tuyệt đối. EFS cho hay đã tăng cường giám sát thiết bị và phối hợp chặt chẽ với hai cơ quan này.