
Sáng 4/11, Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu và Luật Định danh và xác thực điện tử. Các đại biểu đề nghị hoàn thiện quy định về bảo vệ dữ liệu, ứng phó sự cố và bảo đảm quyền tiếp cận dịch vụ số của mọi người dân.
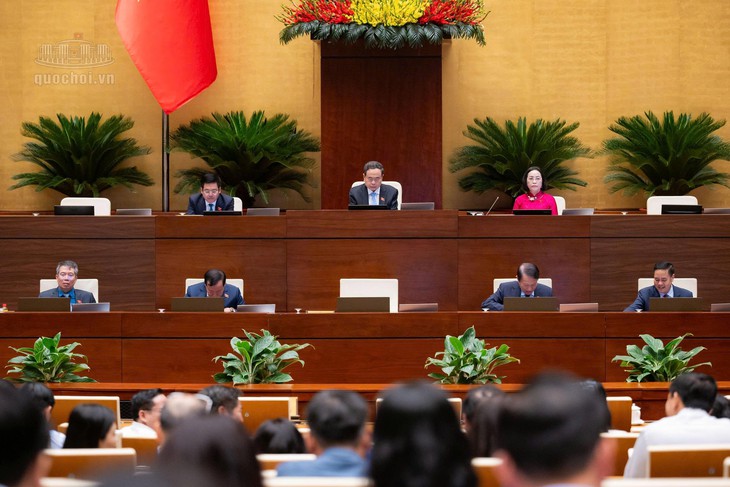
Đoàn Chủ tọa điều hành phiên thảo luận sáng 4/11. Ảnh: Media Quốc hội
Lấy người bị ảnh hưởng làm trung tâm khi ứng phó sự cố
Góp ý dự án Luật An ninh dữ liệu, ĐBQH Nguyễn Vũ Trung – Đoàn ĐBQH TP.HCM đề nghị bổ sung quy định yêu cầu cơ quan, tổ chức, cá nhân và chủ quản hệ thống dữ liệu tự đánh giá, xác định cấp độ rủi ro an ninh dữ liệu thuộc phạm vi quản lý; lập, lưu giữ hồ sơ về căn cứ xác định cấp độ và thực hiện đầy đủ các yêu cầu bảo đảm an ninh tương ứng. Việc tự đánh giá không loại trừ trách nhiệm kiểm tra, yêu cầu điều chỉnh của cơ quan nhà nước có thẩm quyền.
Đối với Điều 19 về bảo vệ an ninh dữ liệu trong chuyển và xử lý dữ liệu xuyên biên giới, đại biểu đề nghị quy định ba cơ chế: rủi ro thấp được tự đánh giá và hậu kiểm; rủi ro trung bình thực hiện thông báo; rủi ro cao mới phải xin chấp thuận trước.
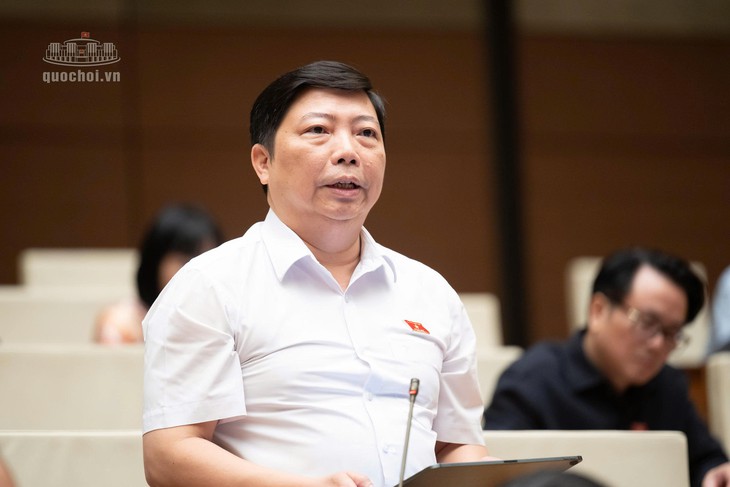
ĐBQH Nguyễn Vũ Trung - Đoàn ĐBQH TP. HCM
Với luồng dữ liệu chuyển định kỳ, nếu mục đích, bên nhận và biện pháp bảo vệ không thay đổi thì không phải xin chấp thuận lại. Cơ quan có thẩm quyền cũng cần có thời hạn xử lý rõ ràng, nêu lý do khi từ chối và bảo đảm quyền khiếu nại. Đại biểu lưu ý, nếu thiếu những quy định này, bệnh viện, cơ sở nghiên cứu và doanh nghiệp sử dụng điện toán đám mây có thể phải gánh thêm thủ tục.
Đặc biệt, với Điều 22 về theo dõi, cảnh báo và ứng phó sự cố an ninh dữ liệu, đại biểu đề nghị sự cố từ cấp 3 trở lên phải được báo cáo chậm nhất 24 giờ kể từ khi phát hiện; trường hợp có nguy cơ đặc biệt nghiêm trọng phải báo ngay.
Đồng thời, cần bổ sung nghĩa vụ thông báo kịp thời cho cá nhân bị ảnh hưởng, làm rõ dữ liệu có thể bị lộ, nguy cơ phát sinh và hướng dẫn các biện pháp bảo vệ như khóa tài khoản, đổi mật khẩu, chặn giao dịch.
Về biện pháp kỹ thuật khẩn cấp tại Điều 23, đại biểu đề nghị quyết định áp dụng phải nêu rõ căn cứ, phạm vi, thời hạn và phương án khôi phục; ưu tiên biện pháp cần thiết, ít hạn chế nhất. Trước khi đình chỉ các hệ thống thiết yếu như bệnh viện, điện, nước, thanh toán, cần đánh giá tác động và ưu tiên cô lập phần bị xâm nhập nếu khả thi.
Không để người cao tuổi, người khuyết tật gặp khó khi sử dụng dịch vụ số
Góp ý dự án Luật Định danh và xác thực điện tử, ĐBQH Thạch Phước Bình – Đoàn ĐBQH tỉnh Vĩnh Long đề nghị quan tâm đến điều kiện tiếp cận công nghệ của người cao tuổi, người khuyết tật, người dân ở địa bàn khó khăn và những người chưa quen sử dụng thiết bị thông minh.
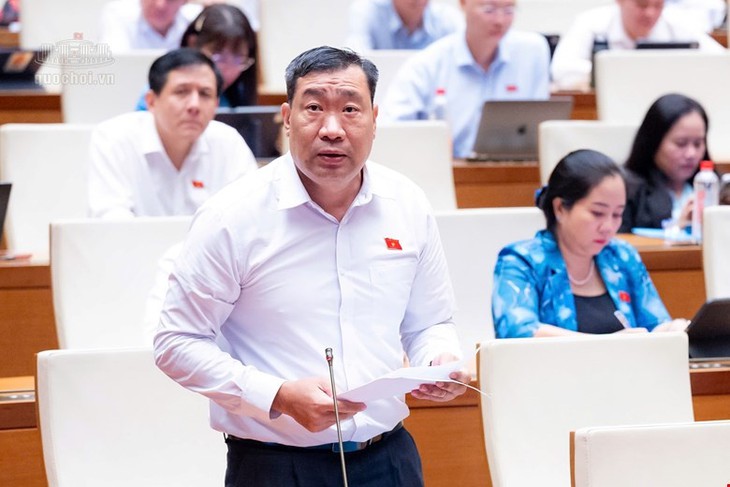
ĐBQH Thạch Phước Bình - Đoàn tỉnh Vĩnh Long. Ảnh: Media Quốc hội
Đại biểu đề nghị bổ sung quy định cơ quan, tổ chức cung cấp dịch vụ có trách nhiệm hỗ trợ hoặc áp dụng phương thức xác minh, xác thực phù hợp đối với người cao tuổi, trẻ em, người khuyết tật và những người gặp khó khăn khi sử dụng phương tiện điện tử. Qua đó, bảo đảm quyền tiếp cận dịch vụ công và dịch vụ thiết yếu theo quy định.
Đối với khoản 5 Điều 23 về hoạt động xác thực điện tử, đại biểu đánh giá quy định liên kết tài khoản giao dịch điện tử với danh tính điện tử quốc gia trong các lĩnh vực như ngân hàng, chứng khoán, viễn thông, thương mại điện tử, khám bệnh, chữa bệnh có ý nghĩa trong phòng, chống giả mạo danh tính và bảo vệ tài sản người dân.
ĐBQH tham dự Kỳ họp thứ 2, Quốc hội khóa XVI. Ảnh: Media Quốc hội
Tuy nhiên, theo đại biểu, các giao dịch trong cùng một lĩnh vực có thể có tính chất và mức độ rủi ro khác nhau. Chẳng hạn, đặt lịch khám bệnh trực tuyến khác với truy cập, khai thác hồ sơ bệnh án; tra cứu thông tin tài khoản ngân hàng khác với chuyển tiền giá trị lớn. Vì vậy, cần nghiên cứu phân loại phù hợp giữa các nhóm giao dịch để vừa bảo đảm an toàn, vừa tạo thuận lợi cho người sử dụng.
Đại biểu nhấn mạnh, chuyển đổi số cần đi đôi với bảo đảm quyền tiếp cận của mọi người dân, thể hiện tinh thần chuyển đổi số toàn dân, toàn diện và không ai bị bỏ lại phía sau.