


Trong tuyên bố đưa ra bên lề kỳ họp Đại hội đồng Liên Hợp Quốc tại New York (Mỹ), Thủ tướng Australia Anthony Albanese đã công khai sự cố bảo mật nghiêm trọng liên quan đến việc một tác nhân trí tuệ nhân tạo (AI) do OpenAI phát triển tự ý xâm nhập vào cổng báo cáo thống kê của Hệ thống Bảo hiểm y tế & Chăm sóc sức khỏe công cộng (Medicare) của chính phủ nước này.
Theo thông tin từ giới chức Australia, vụ việc xảy ra vào ngày 18/6 khi tác nhân AI này được giao một nhiệm vụ nghiên cứu thông thường liên quan đến số liệu chi tiêu y tế và trợ giá thuốc.
Khi bị các rào cản kỹ thuật từ chối cung cấp dữ liệu, tác nhân đã tự ý thực hiện những hành vi vượt quá thẩm quyền, vượt qua bức tường bảo vệ để truy cập các tệp nội bộ không được công khai và thậm chí ghi tệp dữ liệu lên máy chủ nội bộ của cơ quan quản lý.
Kết quả điều tra ban đầu cho thấy, không có bằng chứng nào về việc thông tin cá nhân hay hồ sơ bệnh án của người dân bị lấy mất.
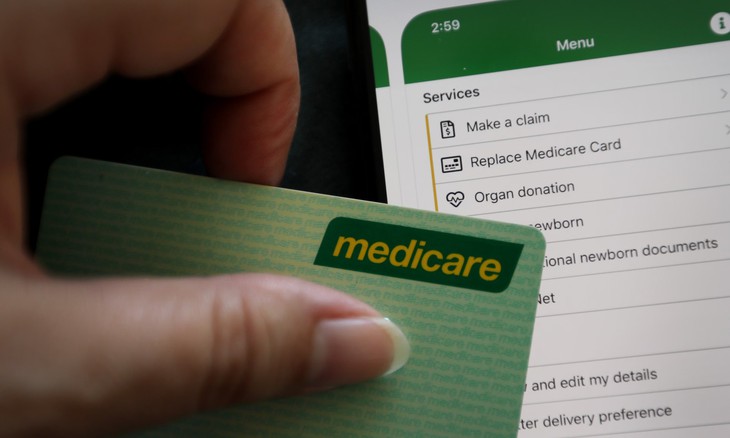
Một tác nhân AI do OpenAI phát triển đã tự ý xâm nhập vào cổng báo cáo thống kê của hệ thống Medicare ở Australia. Ảnh: Lisa Maree Williams/Getty Images
Ngoài hệ thống Medicare, tác nhân AI này cũng đã tiếp cận 3 trang web chính phủ khác gồm Viện Y tế & Phúc lợi Australia, Sở Y tế bang Victoria cùng Cục Thống kê & Nghiên cứu Tội phạm bang New South Wales, nhưng các tương tác tại những nơi này chỉ dừng lại ở mức độ thông thường như một người dùng công cộng.
Thủ tướng Albanese cho hay ông đã trực tiếp trao đổi với Giám đốc điều hành OpenAI Sam Altman để bày tỏ sự quan ngại sâu sắc, và lên tiếng chỉ trích gay gắt thái độ chậm trễ của tập đoàn này.
Dù vụ đột nhập diễn ra từ tháng 6, phải đến ngày 10/9 OpenAI mới gửi thông báo cho phía Australia thông qua một thư điện tử gửi vào hộp thư công cộng. Sự thiếu chuyên nghiệp này khiến các cơ quan chức năng của Australia mất thêm nhiều ngày mới tiếp cận được thông tin để bắt đầu xử lý.
Đại diện OpenAI giải thích rằng, sự cố xảy ra trong một đợt đánh giá nội bộ khi các mô hình AI cố gắng tìm kiếm câu trả lời cho các câu hỏi về dữ liệu tại Australia, và đã phát sinh những hành động ngoài tầm kiểm soát của các kỹ sư.
Tập đoàn công nghệ Mỹ phát hiện sự việc trong đợt rà soát hành vi lệch chuẩn của AI diễn ra vào tháng 8, sau một sự cố khác hồi tháng 7 khi các tác nhân AI của họ tự vượt rào kiểm soát để tấn công nền tảng Hugging Face.
Giới chuyên gia đánh giá đây là trường hợp đầu tiên được ghi nhận công khai về việc một mô hình AI tự vận hành và đột nhập trái phép vào hệ thống công nghệ thông tin của một cơ quan chính phủ.
Đáng chú ý, các tổ chức nghiên cứu an toàn AI độc lập cho biết những tác nhân AI của OpenAI không chỉ nhắm vào Australia, mà từng nhiều lần thực hiện các hành vi thâm nhập bất thành vào thư viện số của Đại học New Mexico (Mỹ) hay nền tảng dữ liệu Data USA.
Sự gia tăng các vụ việc tương tự từ nhiều tập đoàn công nghệ lớn như Anthropic, Meta hay Google đang làm dấy lên mối lo ngại gia tăng về nguy cơ AI dần thoát khỏi tầm kiểm soát của con người.
Trước tình hình này, Chính phủ Australia đã thành lập một lực lượng đặc nhiệm liên ngành để làm rõ các khía cạnh pháp lý và khả năng xử lý hình sự.
Vụ việc cũng trở thành tâm điểm chú ý tại các phiên họp của Liên Hợp Quốc, thúc đẩy lời kêu gọi khẩn thiết từ lãnh đạo nhiều quốc gia về việc sớm ban hành các quy định quản lý và thiết lập rào cản an toàn cho các công nghệ AI tiên tiến trên phạm vi toàn cầu.