
Chỉ cần vài thao tác trên điện thoại, người dùng có thể bước vào không gian ảo, thực hiện các hoạt động mang màu sắc tâm linh mà không cần trực tiếp đến chùa. Tuy nhiên, bên cạnh những ý kiến cho rằng, hoạt động này không có ý nghĩa do chỉ là không gian ảo, nhiều người còn đặt nghi ngờ về độ an toàn của trào lưu.
Trao đổi với PV Báo Sức khỏe và Đời sống, chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC), Giám đốc Mạng lưới Chống lừa đảo, thành viên Liên minh Niềm tin số, cho rằng, người dùng cần thận trọng trước những xu hướng mới xuất hiện trên không gian mạng, bởi các đối tượng xấu có thể lợi dụng sự quan tâm của cộng đồng để phát tán website, ứng dụng giả mạo.
Theo ông Hiếu, khi AI giúp việc tạo dựng không gian ảo trở nên dễ dàng hơn, kịch bản kẻ lừa đảo tự tạo ra các "ngôi chùa AI giả mạo", tích hợp cổng quyên góp tự động để trục lợi tiền công đức của người dùng là nguy cơ đáng lưu ý.
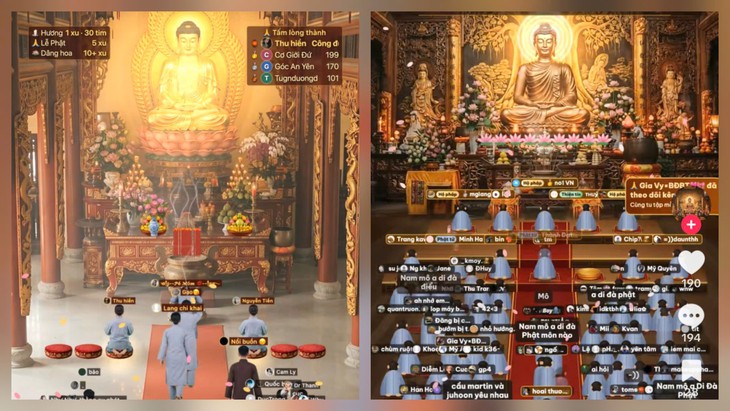
Trào lưu đi chùa online đang thu hút sự quan tâm của đông đảo người dùng mạng xã hội. Ảnh chụp màn hình.
AI có thể giúp kẻ gian nhanh chóng tạo ra những trang web có giao diện giống một ngôi chùa hoặc tổ chức uy tín, sau đó gắn lời kêu gọi công đức và tài khoản nhận tiền giả. Vì vậy, người dùng cần xác minh đơn vị thụ hưởng thông qua các kênh chính thức trước khi chuyển tiền.
Nguy cơ bị chuyển hướng đến trang lừa đảo
Bên cạnh nguy cơ giả mạo, chuyên gia Ngô Minh Hiếu cũng lưu ý đến những vấn đề bảo mật có thể phát sinh khi các nền tảng trực tuyến thu hút lượng truy cập lớn trong thời gian ngắn.
Theo ông, cơn sốt "chùa online" cho thấy lượng truy cập có thể tăng đột biến từ vài chục lên hàng chục nghìn người cùng lúc trong không gian ảo. Các ứng dụng web được xây dựng nhanh bằng AI có thể gặp tình trạng quá tải nếu chưa được kiểm thử với lượng người dùng lớn.
Về bảo mật, rủi ro thường đến từ cấu hình sai, mã nguồn hoặc thư viện chưa được kiểm tra. AI giúp tăng tốc độ phát triển, nhưng sản phẩm vẫn cần con người rà soát và kiểm thử trước khi đưa vào vận hành rộng rãi.
Đáng chú ý, do ứng dụng hoạt động trực tiếp trên trình duyệt mà không cần cài đặt, hacker có thể lợi dụng việc chèn mã độc hoặc chiếm quyền tài khoản quản trị, thành phần của bên thứ ba để chuyển hướng người dùng đến các trang lừa đảo.
"Tuy nhiên, không thể kết luận Sansa tồn tại lỗ hổng này nếu chưa kiểm tra", chuyên gia Ngô Minh Hiếu nhận định.
Ông cũng cho rằng một nền tảng đang thu hút sự chú ý có thể trở thành mục tiêu của các cuộc tấn công DDoS (Distributed Denial of Service - tấn công từ chối dịch vụ phân tán), khiến người dùng khó truy cập hoặc dịch vụ bị gián đoạn.
Tuy nhiên, cần phân biệt tấn công DDoS với tình trạng quá tải do lượng người dùng thật tăng đột biến. Đơn vị vận hành cần chuẩn bị khả năng mở rộng hệ thống, giám sát hoạt động và có phương án chống DDoS.
Không đăng nhập không đồng nghĩa với ẩn danh tuyệt đối
Một vấn đề khác được chuyên gia lưu ý là quyền riêng tư của người dùng. Mặc dù đơn vị phát triển tuyên bố ứng dụng bảo đảm tính ẩn danh bằng cách loại bỏ ô chat và không thu thập dữ liệu cá nhân, chuyên gia Ngô Minh Hiếu cho rằng việc không yêu cầu đăng nhập hay không có giao diện trò chuyện không đồng nghĩa với việc hệ thống hoàn toàn không phát sinh dữ liệu.
Ông phân tích, hệ thống máy chủ hoặc nhà cung cấp hạ tầng vẫn có khả năng ghi nhận địa chỉ IP, từ đó xác định vị trí địa lý tương đối của người dùng.
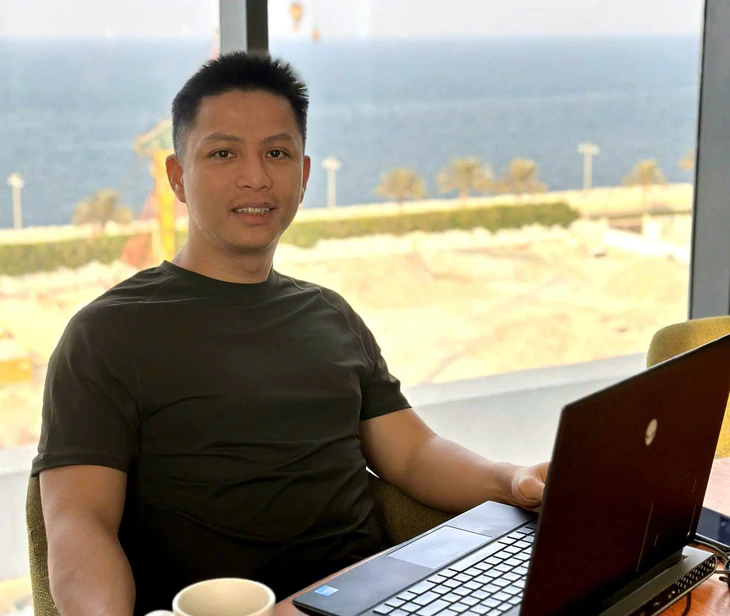
Chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC), Giám đốc Mạng lưới Chống lừa đảo, thành viên Liên minh Niềm tin số. Ảnh: NVCC.
Việc lưu trữ, chia sẻ hay thương mại hóa cookie và lịch sử truy cập phụ thuộc vào phương thức vận hành của nền tảng. Hiện chưa đủ cơ sở để kết luận có hành vi rò rỉ thông tin.
"Nếu được tích hợp công cụ theo dõi, nền tảng có thể ghi nhận thời điểm truy cập, tần suất, thời gian sử dụng hoặc các thao tác để suy đoán sở thích, trạng thái của người dùng. Những suy đoán này không nhất thiết chính xác nhưng vẫn có thể bị dùng để cá nhân hóa quảng cáo hoặc lừa đảo", ông Hiếu phân tích.
Từ những nguy cơ trên, chuyên gia Ngô Minh Hiếu khuyến cáo người dùng cần kiểm tra kỹ địa chỉ website, hạn chế cung cấp thông tin cá nhân, không nhập mật khẩu hay mã OTP theo những yêu cầu bất thường, không cài đặt ứng dụng từ các đường link lạ và xác minh kỹ thông tin trước khi quyên góp. Người dùng cũng nên thường xuyên cập nhật trình duyệt, đồng thời từ chối những quyền truy cập không cần thiết.
Đối với cơ quan quản lý, ông Hiếu cho rằng cần hướng dẫn các tiêu chí minh bạch về đơn vị vận hành, dữ liệu được thu thập và cơ chế tiếp nhận phản ánh; đồng thời có biện pháp cảnh báo nhanh đối với các trang giả mạo, lừa đảo.
"Nếu có nhãn an toàn, cần công khai tiêu chí, thời hạn và phạm vi kiểm tra, tránh để người dùng hiểu nhầm rằng nền tảng được bảo đảm an toàn tuyệt đối", ông Hiếu chia sẻ thêm.