


Quyết định 3218/QĐ-BYT về Quy chế quản lý, vận hành, sử dụng, khai thác, chia sẻ dữ liệu và bảo đảm an ninh mạng Cổng dữ liệu sức khỏe tại Điều 23 của Quyết định này quy định "Trách nhiệm của các cơ sở khám bệnh, chữa bệnh".
Trong đó có nội dung cơ sở khám bệnh, chữa bệnh không được tự ý sửa đổi dữ liệu không do mình tạo lập hoặc dữ liệu thuộc nguồn quản lý của cơ quan, tổ chức khác. Quy định này gắn chặt với trách nhiệm quy định tại Luật Khám bệnh, chữa bệnh 2023 về quản lý hồ sơ bệnh án, lưu trữ thông tin điều trị cũng như nghĩa vụ giữ gìn bí mật thông tin của người bệnh.
Ngoài ra, cơ sở phải chịu trách nhiệm về tính chính xác, đầy đủ, kịp thời, hợp pháp và chất lượng của dữ liệu do mình tạo lập, cập nhật, cung cấp hoặc chia sẻ lên hệ thống; bảo đảm dữ liệu "đúng, đủ, sạch, sống".
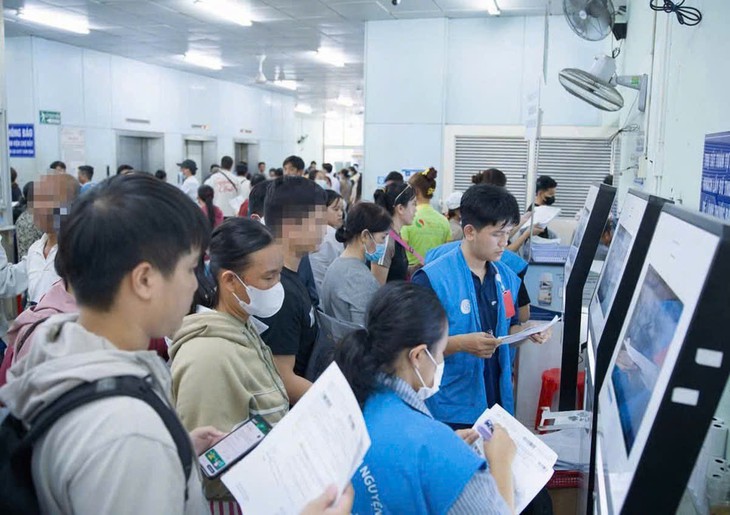
Bộ Y tế ban hành Quy chế quản lý, vận hành, sử dụng, khai thác, chia sẻ dữ liệu và bảo đảm an ninh mạng Cổng dữ liệu sức khỏe. Ảnh minh hoạ: Thuỳ Dương
Trường hợp phát hiện hoặc nhận được thông tin về dữ liệu sai, thiếu, không khớp hoặc cần đối soát, cơ sở có trách nhiệm kịp thời kiểm tra, xác minh. Việc chỉnh sửa phải thực hiện đối với dữ liệu thuộc phạm vi quản lý tại nguồn, sau đó cập nhật, đồng bộ lại lên Cổng dữ liệu sức khỏe.
Trường hợp dữ liệu có sự khác biệt giữa các nguồn, Quy chế này quy định việc đối soát nhằm phát hiện, xác minh, xử lý dữ liệu sai, thiếu, không thống nhất hoặc không khớp giữa Cổng dữ liệu sức khỏe, dữ liệu tại nguồn và dữ liệu trên VNeID. Trong đó
- Dữ liệu trên Cổng dữ liệu sức khỏe: Hệ thống lưu trữ và tích hợp tập trung do Bộ Y tế quản trị.
- Dữ liệu tại nguồn: Hồ sơ bệnh án điện tử, dữ liệu phần mềm quản trị bệnh viện (HIS, LIS, PACS) tại từng cơ sở khám chữa bệnh.
- Dữ liệu định danh trên VNeID: Thông tin cá nhân, sổ sức khỏe điện tử công dân tích hợp qua cơ sở dữ liệu quốc gia về dân cư.
Khi xuất hiện sự khác biệt dữ liệu, Quy chế quy định đơn vị quản lý hệ thống của Bộ Y tế sẽ chủ trì hoặc điều phối đối soát, phối hợp với các bên liên quan để xác minh nguyên nhân và xác định phương án xử lý. Đơn vị vận hành thực hiện các biện pháp kỹ thuật phục vụ kiểm tra, cập nhật, đồng bộ theo yêu cầu. Cơ quan, tổ chức, đơn vị tạo lập, cung cấp và hiển thị dữ liệu phải kiểm tra, xác minh, cung cấp thông tin và chỉnh sửa dữ liệu thuộc phạm vi quản lý.
Việc chỉnh sửa sau đối soát phải ưu tiên thực hiện tại hệ thống hoặc cơ sở dữ liệu nguồn. Cổng dữ liệu sức khỏe cập nhật, đồng bộ theo dữ liệu nguồn đã chỉnh sửa hoặc kết quả xác nhận của cơ quan, tổ chức có thẩm quyền.
Hoạt động chỉnh sửa cũng phải đáp ứng quy định về kiểm soát, ghi nhận và lưu vết. Thông tin lưu vết phải bảo đảm xác định được chủ thể thực hiện, thời điểm, loại hoạt động, đối tượng hoặc phạm vi dữ liệu được xử lý, bên tiếp nhận và kết quả thực hiện.
Bên cạnh đó, việc tuân thủ các quy tắc an toàn dữ liệu sức khỏe còn gắn liền với nghĩa vụ bảo vệ dữ liệu nhạy cảm theo Nghị định 13/2023/NĐ-CP của Chính phủ. Thông tin về tình trạng sức khỏe, bệnh án, nhóm máu và các can thiệp y khoa là dữ liệu cá nhân nhạy cảm, chỉ được xử lý và chia sẻ khi có cơ sở pháp lý và sự bảo mật cao độ.
Quy chế cũng quy định mọi hành vi làm sai lệch, giả mạo, hủy hoại, xóa hoặc thay đổi trái phép dữ liệu là hành vi không được thực hiện. Các cơ sở phải quản lý, sử dụng tài khoản và quyền truy cập đúng mục đích, đúng đối tượng, đúng phạm vi được phân quyền.