


Dữ liệu bệnh nhân cần được bảo vệ từ khâu truy cập
Trong bệnh viện số, thông tin người bệnh không chỉ nằm trong hồ sơ bệnh án mà còn được cập nhật qua các hệ thống phục vụ khám bệnh, xét nghiệm, chẩn đoán hình ảnh, kê đơn và quản lý điều trị. Việc kết nối những nguồn dữ liệu này giúp nhân viên y tế tiếp cận thông tin cần thiết trong quá trình làm việc, nhưng cũng đòi hỏi bệnh viện kiểm soát chặt chẽ cách dữ liệu được sử dụng.
Theo BSCKII. Nguyễn Trần Lâm, Phụ trách Phòng Kế hoạch Tổng hợp, Bệnh viện Tai Mũi Họng Trung ương, bảo vệ thông tin người bệnh là trách nhiệm của bệnh viện, gắn trực tiếp với chất lượng điều trị và niềm tin của người dân.
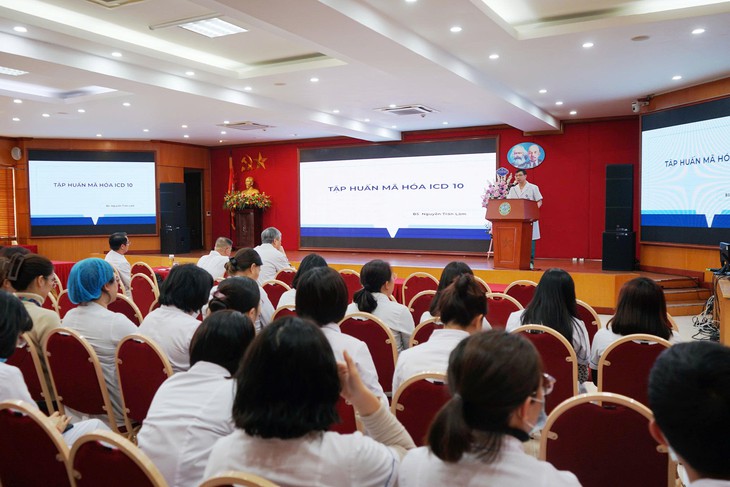
Tập huấn mã ICD-10 góp phần chuẩn hóa thông tin trong hồ sơ bệnh án.
Bệnh viện đã nâng cấp hạ tầng, hệ thống lưu trữ và triển khai chữ ký số nhằm hỗ trợ xác định người ký, kiểm tra tính toàn vẹn của hồ sơ. Cùng với các giải pháp kỹ thuật, bệnh viện cần quy định rõ ai được tiếp cận thông tin, được sử dụng vào mục đích gì và chịu trách nhiệm đến đâu.
Việc phân quyền cần phù hợp với nhiệm vụ của từng vị trí. Nhân viên y tế cần được tiếp cận những dữ liệu phục vụ công việc chuyên môn, trong khi việc khai thác thông tin cho mục đích quản lý, nghiên cứu hoặc đào tạo cần có quy trình kiểm soát tương ứng.
Hệ thống cũng cần ghi nhận lịch sử truy cập để phục vụ kiểm tra khi cần thiết. Khi phát hiện hoạt động bất thường hoặc có dấu hiệu sử dụng dữ liệu không đúng mục đích, bệnh viện cần có căn cứ để xác định vấn đề và xử lý.
Theo ông Lâm, các biện pháp bảo vệ còn bao gồm sao lưu dữ liệu, kiểm tra khả năng khôi phục khi xảy ra sự cố, hướng dẫn nhân viên và kiểm soát việc cung cấp thông tin người bệnh. Đây là những công việc phải được thực hiện thường xuyên, không chỉ khi hệ thống gặp trục trặc.
Bảo đảm dữ liệu an toàn và sẵn sàng khi cần
Dữ liệu y tế có đặc thù riêng vì gắn với tình trạng sức khỏe, quá trình khám chữa bệnh và những thông tin riêng tư của mỗi người. Nếu thông tin bị tiết lộ ngoài phạm vi được phép, quyền riêng tư của người bệnh có thể bị ảnh hưởng. Nếu dữ liệu bị thay đổi không đúng hoặc không thể truy cập khi cần, hoạt động khám chữa bệnh cũng có thể gặp trở ngại.
Theo BSCKII. Nguyễn Trần Lâm, việc bảo vệ dữ liệu cần kết hợp các biện pháp phòng ngừa với phương án duy trì hoạt động khi hệ thống gián đoạn. Bộ phận công nghệ thông tin phụ trách giám sát, phát hiện và xử lý các vấn đề kỹ thuật; các khoa, phòng cần được hướng dẫn cách tiếp tục tiếp nhận, điều trị và ghi nhận thông tin trong những tình huống này. Việc sao lưu dữ liệu cần đi kèm kiểm tra định kỳ khả năng khôi phục để bảo đảm thông tin phục vụ khám chữa bệnh có thể được sử dụng khi cần.
Bên cạnh giải pháp kỹ thuật, nhân viên y tế cần tuân thủ quy trình bảo mật, sử dụng tài khoản được cấp đúng phạm vi công việc và không chia sẻ thông tin đăng nhập cho người khác. Đây là những yêu cầu cần được duy trì thường xuyên trong quá trình vận hành bệnh viện số.
Khai thác dữ liệu nhưng phải bảo đảm quyền riêng tư
Dữ liệu y tế có thể phục vụ nhiều mục đích ngoài việc điều trị trực tiếp, như tổng hợp báo cáo quản lý, nghiên cứu khoa học và đào tạo. Mỗi mục đích cần xác định rõ phạm vi thông tin được sử dụng, người có quyền tiếp cận và trách nhiệm của các bên liên quan.
BSCKII. Nguyễn Trần Lâm cho rằng bệnh viện cần bảo đảm dữ liệu được sử dụng đúng mục đích, đúng phạm vi và có người chịu trách nhiệm. Với báo cáo quản lý, nên ưu tiên số liệu tổng hợp khi đáp ứng được yêu cầu công việc. Đối với dữ liệu phục vụ nghiên cứu, cần loại bỏ hoặc che thông tin nhận diện khi phù hợp, đồng thời kiểm soát nguy cơ nhận diện lại người bệnh.
Việc chia sẻ dữ liệu cũng cần được kiểm soát, từ mục đích cung cấp, phạm vi thông tin đến trách nhiệm của bên tiếp nhận. Bệnh viện cần minh bạch về việc sử dụng thông tin theo quy định và có quy trình kiểm tra khi dữ liệu được khai thác hoặc chuyển giao.
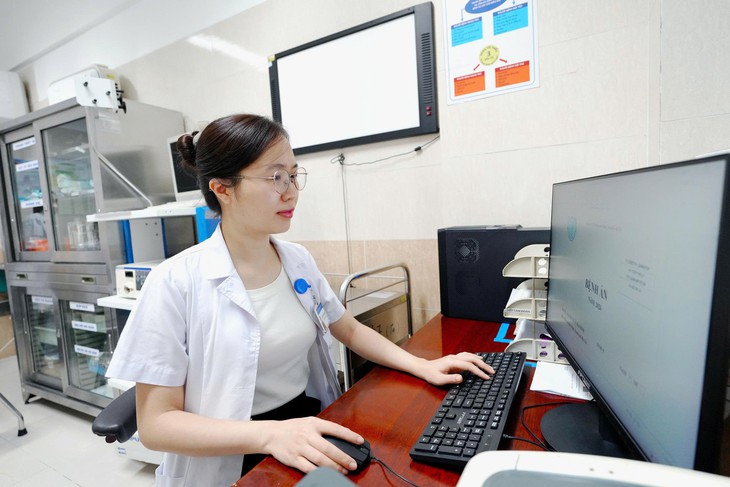
Bảo đảm an toàn thông tin trong quá trình vận hành bệnh viện số.
Về căn cứ pháp lý, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, có hiệu lực từ ngày 1/1/2026, quy định khuôn khổ bảo vệ dữ liệu cá nhân. Nghị định số 356/2025/NĐ-CP của Chính phủ quy định chi tiết một số điều và biện pháp thi hành Luật này. Đây là các văn bản cần được đối chiếu khi bệnh viện xây dựng quy trình xử lý, khai thác và bảo vệ dữ liệu người bệnh. Luật Bảo vệ dữ liệu cá nhân | Nghị định 356/2025/NĐ-CP.
Đối với hồ sơ bệnh án điện tử, Thông tư số 13/2025/TT-BYT ngày 6/6/2025 của Bộ Y tế, có hiệu lực từ ngày 21/7/2025, hướng dẫn việc triển khai hồ sơ bệnh án điện tử. Thông tư yêu cầu việc triển khai tuân thủ các quy định pháp luật liên quan đến an toàn thông tin mạng, an ninh mạng, bảo vệ dữ liệu cá nhân và lưu trữ dữ liệu; đồng thời đặt ra yêu cầu về hạ tầng, giải pháp bảo mật và khả năng phục hồi, truy xuất thông tin khi cần. Toàn văn Thông tư 13/2025/TT-BYT.
Các quy định này đặt ra yêu cầu để bệnh viện tổ chức việc quản lý và khai thác dữ liệu có trách nhiệm. Việc đáp ứng yêu cầu pháp lý cần đi cùng quy trình nội bộ rõ ràng, phân công đầu mối phụ trách và kiểm tra thường xuyên trong quá trình vận hành.
Theo ông Lâm, hiệu quả chuyển đổi số cần được đánh giá đồng thời qua chất lượng chăm sóc, sự thuận tiện và mức độ bảo vệ quyền riêng tư của người bệnh. Dữ liệu cần đến được với bác sĩ để phục vụ điều trị, nhưng việc khai thác cho các mục đích khác phải nằm trong phạm vi được kiểm soát.
Bảo vệ dữ liệu bệnh nhân trong bệnh viện số vì thế không chỉ là nhiệm vụ của bộ phận công nghệ thông tin. Đây còn là trách nhiệm trong tổ chức công việc của từng khoa, phòng và của mỗi nhân viên có quyền tiếp cận thông tin. Khi quyền truy cập được xác định rõ, quy trình chia sẻ được kiểm soát và phương án khôi phục được kiểm tra thường xuyên, dữ liệu số mới có thể phục vụ khám chữa bệnh mà vẫn bảo đảm quyền riêng tư của người bệnh.