
Theo Quyết định 3482/QĐ-BYT ngày 11/11/2026 ban hành Quy chế Quản lý, vận hành, sử dụng, khai thác, chia sẻ dữ liệu và bảo đảm an toàn thông tin, an ninh mạng Hệ thống cơ sở dữ liệu về dược, theo đó các đơn vị thuộc, trực thuộc Bộ Y tế bao gồm: Cục Quản lý Dược; Trung tâm Thông tin y tế Quốc gia; Sở Y tế tỉnh, thành phố; Các cơ sở kinh doanh dược: Cơ sở xuất/nhập khẩu thuốc, cơ sở bán buôn thuốc, cơ sở bán lẻ thuốc (nhà thuốc, quầy thuốc, tủ thuốc trạm y tế xã), chuỗi nhà thuốc và các nhà thuốc thành viên thuộc chuỗi; Các đơn vị cung cấp phần mềm có liên quan đến Hệ thống cơ sở dữ liệu về dược; Tổ chức, cá nhân, đơn vị khác có liên quan đến quản lý, vận hành, sử dụng và khai thác hệ thống, cơ sở dữ liệu của Hệ thống cơ sở dữ liệu về dược cần đảm bảo thực hiện an toàn thông tin, an ninh trong quá trình sử dụng theo quy định.
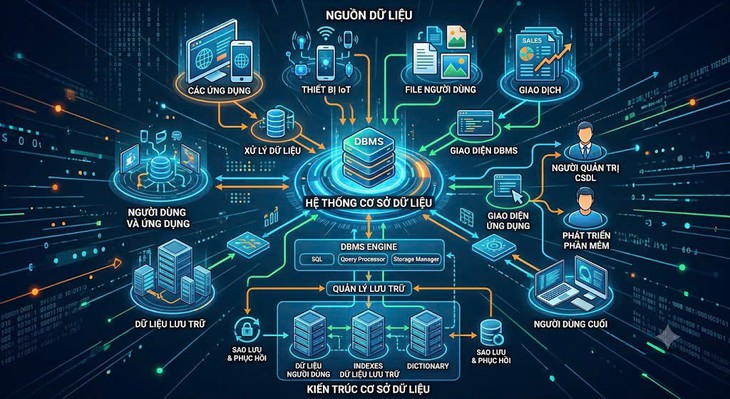
Người dùng không được cung cấp, chia sẻ dữ liệu trong hệ thống cơ sở dữ liệu khi chưa được cấp có thẩm quyền cho phép. Ảnh: AI
Nguyên tắc chung quản lý, vận hành, sử dụng, khai thác, chia sẻ dữ liệu và bảo đảm an toàn thông tin, an ninh mạng khi sử dụng hệ thống cơ sở dữ liệu dược
1. Tuân thủ các quy định của pháp luật về bảo vệ bí mật nhà nước, bảo vệ thông tin cá nhân, giao dịch điện tử, công nghệ thông tin và các quy định pháp luật có liên quan về an toàn thông tin.
2. Tài khoản của cá nhân được phân quyền theo vai trò tùy thuộc vào chức năng, nhiệm vụ và quyền hạn khi tham gia hệ thống. Các cá nhân phải có trách nhiệm bảo vệ thông tin tài khoản của mình, chỉ cập nhật, quản lý và khai thác các nội dung thông tin trong phạm vi được phân quyền. Khi kết thúc phiên làm việc, cá nhân phải đăng xuất khỏi hệ thống để đảm bảo an toàn dữ liệu.
3. Quản lý, vận hành, sử dụng hệ thống theo đúng mục đích, thẩm quyền, đảm bảo thực hiện đúng quy trình và tiến độ để không làm gián đoạn quá trình xử lý và luân chuyển thông tin của hệ thống.
4. Việc kết nối, chia sẻ dữ liệu phải bảo đảm được thực hiện kịp thời, đầy đủ, đúng mục đích, bảo đảm an toàn thông tin; tuân thủ đầy đủ Khung kiến trúc dữ liệu quốc gia, Khung quản trị, quản lý dữ liệu quốc gia và Từ điển dữ liệu dùng chung; bảo đảm an toàn, bảo mật và đúng phạm vi chức năng, nhiệm vụ, quyền hạn; phục vụ hiệu quả công tác quản lý, điều hành, hoạch định chính sách của các cơ quan, đơn vị và khai thác giá trị của dữ liệu.
5. Hoạt động bảo đảm an toàn thông tin, an ninh mạng phải được thực hiện thường xuyên, liên tục, kịp thời, hiệu quả và chủ động phòng ngừa, phát hiện, ngăn chặn, đấu tranh làm thất bại mọi hành vi xâm phạm an ninh mạng.
6. Các hành vi không được thực hiện
a) Cung cấp hoặc cố ý để lộ tài khoản đăng nhập vào Hệ thống cho cá nhân, tổ chức không được giao quyền và trách nhiệm quản lý, sử dụng.
b) Cản trở hoạt động kết nối, quyền khai thác và sử dụng dữ liệu hợp pháp của cơ quan, tổ chức, cá nhân theo quy định của pháp luật.
c) Cung cấp, chia sẻ, sao chép, chuyển giao, tiết lộ dữ liệu, thông tin thuộc phạm vi quản lý khi chưa được cấp có thẩm quyền cho phép.
d) Làm sai lệch thông tin dữ liệu trong quá trình lưu chuyển dữ liệu từ cơ quan cung cấp dữ liệu tới cơ quan khai thác dữ liệu.
e) Phá hoại cơ sở hạ tầng thông tin, làm gián đoạn việc kết nối, chia sẻ thông tin dữ liệu.
f) Các hành vi không được thực hiện khác theo quy định của pháp luật có liên quan.
An toàn thông tin, an ninh mạng trong quá trình sử dụng hệ thống dữ liệu về dược
1. Các đơn vị, cá nhân chịu trách nhiệm quản lý, cập nhật, khai thác, sử dụng thông tin trên hệ thống khi được cấp tài khoản, mật khẩu, quyền hạn và có trách nhiệm bảo mật tài khoản đăng nhập, bảo quản các trang thiết bị và sử dụng đúng quyền hạn được xác lập trên hệ thống. Tên đăng nhập, mật khẩu là căn cứ để xác định trách nhiệm của từng người sử dụng trong việc thực hiện các chức năng của hệ thống.
2. Người được giao quản trị mạng chịu trách nhiệm quản lý, bảo mật thông tin máy chủ và đảm bảo an toàn, an ninh mạng.
3. Người được giao trách nhiệm quản trị tài khoản phải thay đổi mật khẩu và sử dụng mật khẩu mạnh (mật khẩu tối thiểu 8 ký tự bao gồm: chữ in hoa, chữ thường, số, ký tự đặc biệt khác). Định kỳ tối thiểu 06 tháng người quản trị tài khoản cần thay đổi mật khẩu 01 lần để đảm bảo an toàn.
4. Dữ liệu được cập nhật hàng ngày và cuối mỗi tháng phải được lưu trữ thành 01 (một) bản dự phòng. Bản dự phòng này có thể khôi phục được trong trường hợp hệ thống bị sự cố cần phục hồi dữ liệu. Dữ liệu dự phòng phải đảm bảo được lưu trên thiết bị lưu trữ thống nhất, bảo mật và an toàn.
5. Thường xuyên theo dõi, kiểm tra và có biện pháp đảm bảo an toàn về thông tin và đảm bảo tính tương thích trong toàn hệ thống khi có sự thay đổi về công nghệ, thiết bị.
6. Định kỳ hàng năm thực hiện lập kế hoạch, kiểm tra, đánh giá an toàn thông tin và quản lý rủi ro an toàn thông tin cho hệ thống do tổ chức chuyên môn được cơ quan có thẩm quyền cấp phép hoặc tổ chức sự nghiệp nhà nước có chức năng, nhiệm vụ phù hợp do chủ quản hệ thống thông tin chỉ định thực hiện theo quy định của pháp luật.
7. Xây dựng kế hoạch khôi phục hoạt động bình thường của hệ thống trong trường hợp xảy ra sự cố hoặc thảm họa.
8. Khóa máy tính và các thiết bị có tính năng tương tự máy tính khi tạm thời rời khỏi vị trí làm việc. Đóng các phiên làm việc của ứng dụng khi hoàn tất, trừ khi đã có cơ chế bảo vệ thích hợp.
9. Không truy cập từ xa vào trực tiếp các máy chủ sử dụng để cài đặt hệ thống, người sử dụng cần truy cập từ xa thì phải truy cập gián tiếp qua giao thức mạng an toàn, có hỗ trợ mã hóa bảo mật thông tin như VPN.
10. Không tự ý thay đổi cấu hình thiết bị đã được thiết lập, việc thay đổi phải thông báo đến bộ phận chuyên trách.
Yêu cầu an toàn thông tin, an ninh đối với hệ thống dữ liệu về dược
1. Yêu cầu chung
a) Có bộ phận chuyên trách, có trách nhiệm quản lý, vận hành và bảo đảm an toàn, an ninh mạng cho Hệ thống cơ sở dữ liệu về dược.
b) Định kỳ hàng năm, hệ thống cơ sở dữ liệu về dược phải được kiểm tra, đánh giá an toàn, an ninh mạng tổng thể. Thực hiện kiểm tra, đánh giá an toàn, an ninh mạng trước khi đưa vào sử dụng phiên bản mới theo quy định.
c) Thực hiện theo phương án bảo đảm an toàn, an ninh mạng cho hệ thống được ban hành kèm theo quy chế an toàn thông tin sau mỗi lần đánh giá an toàn thông tin.
d) Thực hiện phương án ứng cứu sự cố an toàn, an ninh mạng cho Hệ thống được ban hành kèm theo quy chế an toàn thông tin sau mỗi lần đánh giá an toàn thông tin.
2. Yêu cầu an toàn mạng
a) Không cho phép truy cập trực tiếp từ xa vào máy chủ, thiết bị để quản trị hoặc thay đổi cấu hình hệ thống. Kết nối gián tiếp phải thông qua mạng riêng ảo (VPN) hoặc giao thức có hỗ trợ mã hóa bảo mật tương đương.
b) Có hệ thống quản lý tập trung phần mềm phòng chống mã độc, hệ thống lưu trữ tập trung, hệ thống giám sát tập trung, hệ thống quản lý cập nhật bản vá tập trung, hệ thống quản lý tài khoản tập trung.
c) Có hệ thống phòng, chống tấn công có chủ đích, hệ thống phát hiện xâm nhập, hệ thống tường lửa ứng dụng web.
d) Chỉ cho phép máy tính trong vùng mạng quản trị Hệ thống được kết nối vào thiết bị, máy chủ để quản trị hoặc thay đổi cấu hình.
3. Yêu cầu an toàn máy chủ
a) Hệ thống máy chủ của hệ thống phải được kiểm tra, đánh giá và xử lý điểm yếu an toàn, an ninh mạng trước khi đưa vào vận hành khai thác.
b) Hệ thống máy chủ phải được cấu hình tăng cường bảo mật an toàn, an ninh mạng tối thiểu bao gồm các nội dung sau, trước khi đưa vào sử dụng:
- Thiết lập cơ chế tự động cập nhật.
- Thiết lập chính sách mật khẩu an toàn.
- Thiết lập chính sách ghi nhật ký hệ thống.
- Phân quyền quản trị và quyền truy cập cho tài khoản của hệ điều hành.
- Tắt hoặc gỡ bỏ các dịch vụ không sử dụng.
- Thiết lập chính sách tự động sao lưu, dự phòng.
c) Hệ thống máy chủ phải được cài đặt hệ thống phòng chống mã độc (trên các hệ điều hành hỗ trợ), được thiết lập cấu hình tự động cập nhật.
4. Yêu cầu an toàn ứng dụng
a) Hệ thống phải được kiểm tra, đánh giá và xử lý điểm yếu an toàn, an ninh mạng trước khi đưa vào vận hành khai thác và thực hiện kiểm tra, đánh giá an toàn thông tin độc lập định kỳ theo quy định.
b) Chỉ cho phép các máy tính trong vùng mạng quản trị truy cập, quản lý máy chủ của hệ thống. Trường hợp cần thiết phải truy cập từ xa thì phải truy cập gián tiếp qua kết nối VPN hoặc giao thức có chức năng tương đương.
5. Kết quả kiểm tra đánh giá an toàn thông tin (hàng năm) của Hệ thống được xử lý lỗ hổng bảo mật liên quan (nếu có) và lưu trữ tại Trung tâm Thông tin y tế Quốc gia.
Theo Quyết định 3482/QĐ-BYT